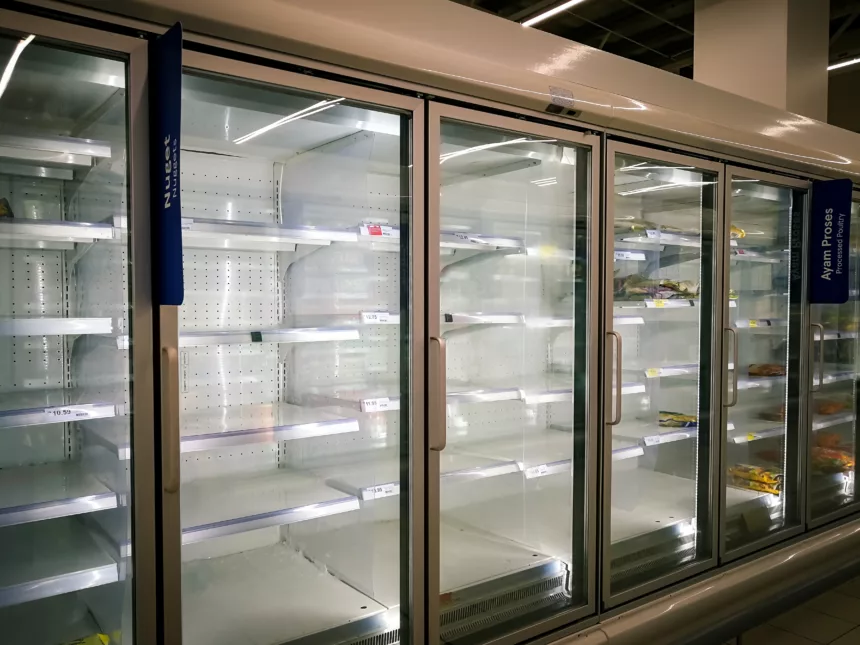
BRUXELLES — Une cyberattaque contre un supermarché n’a plus besoin de bloquer les caisses ou de dérober des données pour provoquer des pertes. Modifier à distance la température des réfrigérateurs peut suffire. Les incidents signalés ce lundi 2 novembre dans des commerces belges et d’autres pays européens illustrent la façon dont la numérisation d’équipements jugés secondaires peut affecter directement la conservation des denrées, l’exploitation des magasins et la continuité de l’approvisionnement.
Carrefour Belgique a confirmé que 15 de ses plus de 700 magasins avaient été légèrement touchés sur certaines installations frigorifiques, principalement au rayon des surgelés. L’enseigne précise qu’aucun hypermarché n’est concerné et que tous ses points de vente restent ouverts. Delhaize a signalé un incident informatique dans plusieurs dizaines de magasins. Des problèmes ont aussi été rapportés dans des commerces liés à Intermarché, Colruyt et d’autres enseignes. Des épisodes similaires ont été constatés en Suède, en Irlande et sur d’autres marchés européens, sans que tous les opérateurs aient officiellement confirmé une intrusion informatique.
Quand un réfrigérateur devient un point d’accès numérique
Les installations frigorifiques commerciales reposent sur des contrôleurs électroniques qui règlent les températures, pilotent les cycles de dégivrage et transmettent des alertes aux services de maintenance. L’accès à distance facilite la surveillance de centaines d’équipements, mais il élargit aussi la surface d’attaque lorsque les connexions sont insuffisamment protégées ou que les dispositifs utilisent des systèmes vieillissants.
Selon les propos du dirigeant de l’entreprise spécialisée Sabcobel rapportés par la presse belge, les incidents observés en Belgique reposeraient sur un mécanisme comparable à celui des attaques d’octobre en France, qui avaient affecté des équipements de magasins Intermarché et Coopérative U. Cette similitude technique ne prouve toutefois ni l’existence d’un auteur unique ni celle d’une opération coordonnée. Les investigations devront établir les modes d’accès, les matériels compromis et les éventuels liens entre les incidents.
L’enjeu tient au fait qu’un équipement industriel connecté peut exécuter des instructions ayant des conséquences physiques. Une consigne de température modifiée, une alerte non transmise ou un cycle perturbé ne constituent pas seulement un problème informatique : ils peuvent rendre des marchandises impropres à la vente et mettre en jeu la sécurité alimentaire.
Le coût caché d’une rupture de la chaîne du froid
Pour un commerce, le préjudice dépasse la valeur des produits jetés. Il faut contrôler les températures, retirer les denrées dont la conservation n’est plus garantie, nettoyer les équipements, reconstituer les stocks et mobiliser des techniciens. Pour les produits frais ou surgelés, une interruption même limitée peut déclencher des mesures de précaution.
Les premières évaluations financières restent partielles. Des médias belges ont fait état de pertes importantes et de températures anormales sur certains appareils, mais ces chiffres ne peuvent être étendus à tous les magasins concernés. Le bilan réel dépendra de la durée des anomalies et de la rapidité d’intervention dans chaque point de vente.
Le problème comporte aussi une dimension économique pour les petits exploitants : les grandes chaînes disposent souvent de moyens techniques et de procédures centralisées, tandis que les franchisés et commerces indépendants peuvent dépendre d’un même prestataire ou d’une plateforme commune sans posséder leur propre équipe de cybersécurité.
Une vulnérabilité sans frontières
Ces incidents surviennent après les attaques constatées en France au mois d’octobre. La répétition d’anomalies dans plusieurs pays souligne l’interdépendance technologique de la distribution européenne : des contrôleurs, prestataires de maintenance ou systèmes d’accès distant similaires peuvent équiper des entreprises distinctes.
La réponse consiste à considérer les équipements frigorifiques comme des installations essentielles à l’activité : recenser les contrôleurs connectés, restreindre les accès depuis internet, segmenter les réseaux, renforcer l’authentification, contrôler les autorisations des prestataires et préparer des procédures de secours lorsque la supervision numérique est indisponible. Les mesures doivent être adaptées aux installations ; une simple mise à jour logicielle ne constitue pas toujours une réponse suffisante.
La leçon pour la grande distribution européenne n’est pas que toute réfrigération connectée serait dangereuse. Elle est que les gains d’efficacité de la surveillance à distance exigent un investissement comparable dans la protection et la résilience. Lorsqu’un attaquant peut modifier une température de consigne, le risque numérique cesse d’être abstrait : il devient une perte de marchandises, un coût supplémentaire et un possible facteur de défiance des consommateurs.