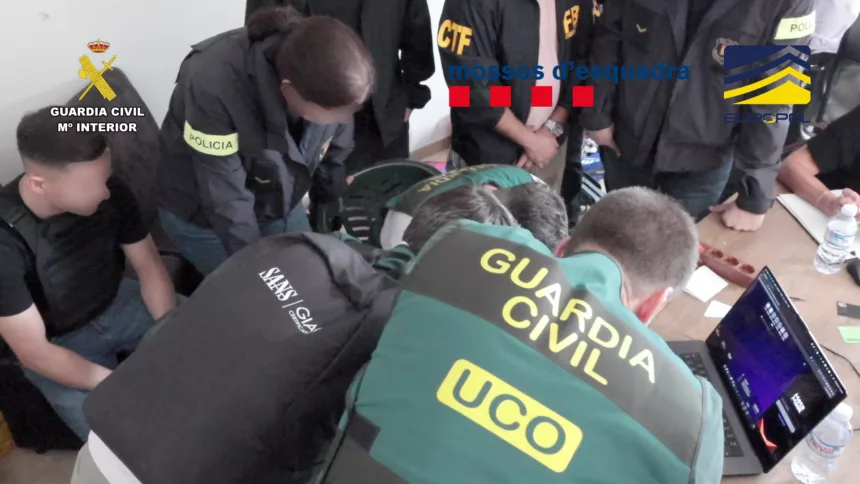
ALICANTE — La Guardia Civil y los Mossos d’Esquadra han detenido en Alicante a un menor de 16 años, de nacionalidad rumana, considerado presunto principal administrador de KillSec, un grupo de ransomware vinculado por los investigadores a alrededor de 1.000 ciberataques en todo el mundo. La operación internacional KillSwitch, coordinada por Europol y Eurojust y con participación del FBI, se ha saldado con tres detenidos y ocho registros en España, Grecia, Reino Unido y Rumanía.
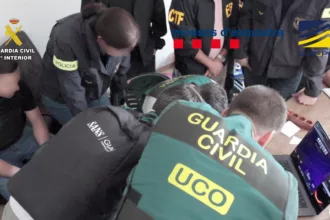
La investigación de la Guardia Civil, denominada Operación ROTOMA, comenzó en 2025 a partir de la colaboración con el FBI de San Juan de Puerto Rico para identificar a personas relacionadas con KillSec que pudieran residir en España. Los especialistas de la UCO lograron identificar a uno de los presuntos administradores del grupo partiendo únicamente de una imagen de perfil y localizaron al sospechoso en la provincia de Alicante.
El FBI colaboró en la investigación que llevó hasta Alicante
En paralelo, los Mossos d’Esquadra investigaban un ciberataque atribuido presuntamente a KillSec contra una entidad catalana a principios de 2025. Los atacantes habrían accedido a sus sistemas, sustraído información sensible e intentado extorsionarla. Los daños se estiman en cerca de un millón de euros.
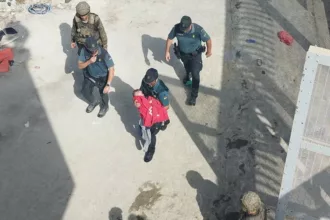
La creación de un Equipo Conjunto de Investigación entre la Guardia Civil y los Mossos permitió unir ambas líneas y determinar tanto el presunto papel del menor como principal administrador de KillSec como su posible participación en el ataque de Cataluña. En España se realizaron dos registros, en un domicilio y en una oficina de un establecimiento hotelero de Alicante, y una mujer quedó investigada.
Más de 1.000 ciberataques y 110 terabytes de datos asegurados
KillSec, activo desde aproximadamente 2024, habría lanzado más de 1.000 ciberataques. Unos 500 habrían tenido éxito y se contabilizan más de 280 víctimas. Algunas habrían pagado rescates de alrededor de 500.000 euros en criptomonedas.
La operación permitió tomar el control de la infraestructura del grupo, incluida su página de filtraciones, asegurar al menos 110 terabytes de datos y poner bajo control policial cinco servidores centrales y varios dominios. En los registros españoles se intervinieron equipos informáticos, teléfonos, carteras de criptoactivos y herramientas de anonimización y cifrado. Un primer análisis ha detectado transacciones correspondientes a rescates pagados por víctimas.
KillSec robaba datos y amenazaba con publicarlos
El grupo explotaba vulnerabilidades y accesos deficientemente protegidos, especialmente en servicios de almacenamiento en la nube. Tras copiar información sensible, identificaba a las víctimas en un sitio de filtraciones de la internet oscura y amenazaba con publicar los archivos si no abonaban el rescate.
La investigación continúa sobre los dispositivos, los activos y los datos intervenidos. Las autoridades buscan identificar nuevas víctimas, otros ataques y posibles integrantes de KillSec.