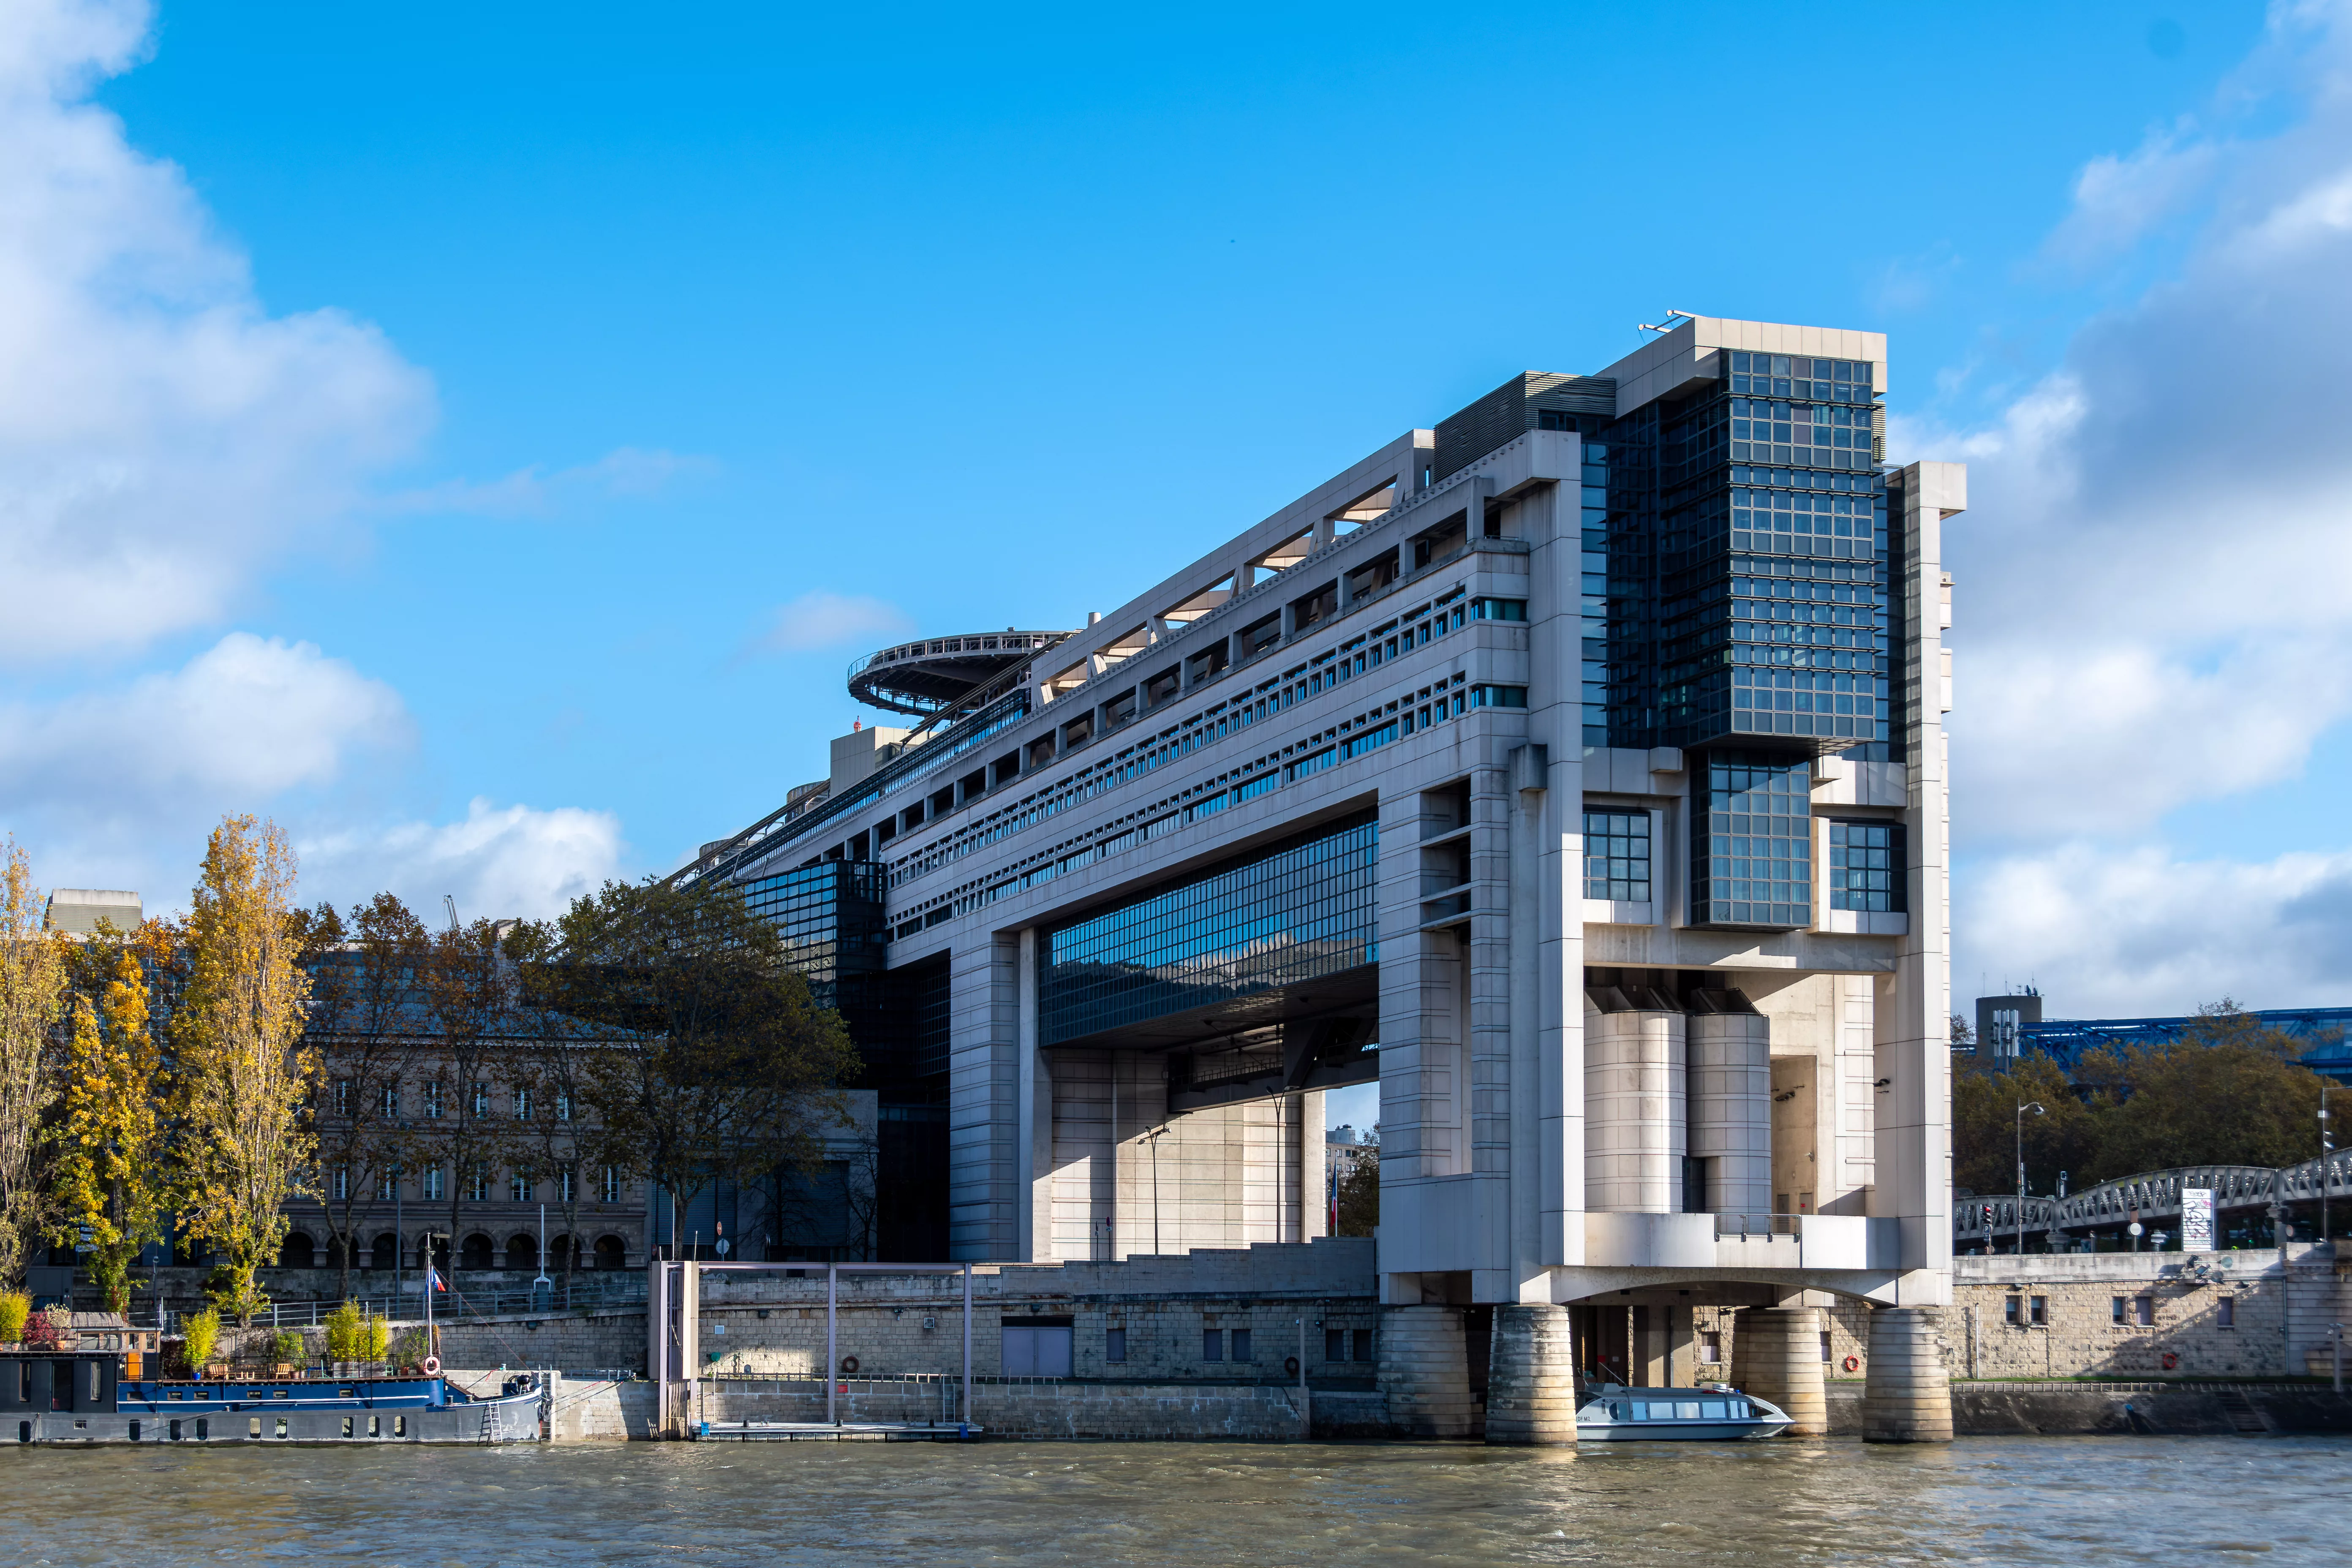
PARÍS — Un ciberdelincuente que utiliza el alias ZeroBytes afirma haber accedido a sistemas vinculados con la Dirección General de Finanzas Públicas francesa (DGFiP) y extraído 678.438 líneas de datos fiscales. La intrusión habría ocurrido el 26 de junio, pero fue reivindicada el 12 de agosto en un foro frecuentado por actores de la ciberdelincuencia. Por ahora, ni la DGFiP ni el Ministerio de Economía francés han confirmado públicamente la autenticidad o el alcance de esta nueva filtración.
Un acceso interno y 678.438 registros reivindicados
Según el relato recogido por FrenchBreaches, el atacante habría comprometido servidores internos, obtenido un acceso VPN y utilizado una herramienta de la administración capaz de consultar información sobre particulares y profesionales. Asegura que automatizó la extracción hasta que su acceso fue interrumpido. El número anunciado corresponde a líneas recuperadas y no necesariamente a 678.438 personas distintas.
FrenchBreaches indica haber examinado una muestra de 1.126 registros. Esta contendría identificadores fiscales, nombres, fechas y lugares de nacimiento, direcciones, teléfonos, correos electrónicos, situación familiar, personas a cargo, renta fiscal de referencia, tipo de retención e historial de determinadas solicitudes. El último intercambio visible dataría del 24 de junio. La coherencia de la muestra con datos fiscales no permite, sin embargo, certificar el origen completo de la base ni el volumen reivindicado.
Riesgo de fraude dirigido
Si la fuga se confirma, la combinación de identidad, domicilio e información tributaria podría facilitar campañas de phishing muy personalizadas, falsos avisos de devolución o intentos de usurpación. La DGFiP recuerda que nunca solicita por correo electrónico o SMS contraseñas, números de tarjeta ni datos bancarios. Ante un mensaje dudoso, recomienda acceder directamente a impots.gouv.fr sin utilizar enlaces recibidos.
Un precedente confirmado en febrero
El nuevo caso no debe confundirse con el acceso ilegítimo al fichero nacional de cuentas bancarias FICOBA, reconocido oficialmente en febrero. En aquel incidente, un atacante utilizó las credenciales robadas de un funcionario para consultar datos de alrededor de 1,2 millones de cuentas, incluidos identidad, dirección e IBAN. Ese precedente está confirmado, pero no demuestra la veracidad de la reivindicación actual.
En caso de violación con riesgo para las personas, la normativa europea obliga al responsable a notificarla a la autoridad de protección de datos y, si el riesgo es elevado, a informar a los afectados. No se ha identificado todavía ninguna comunicación pública de la CNIL sobre esta nueva alerta.