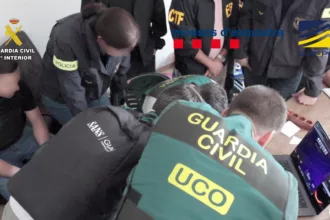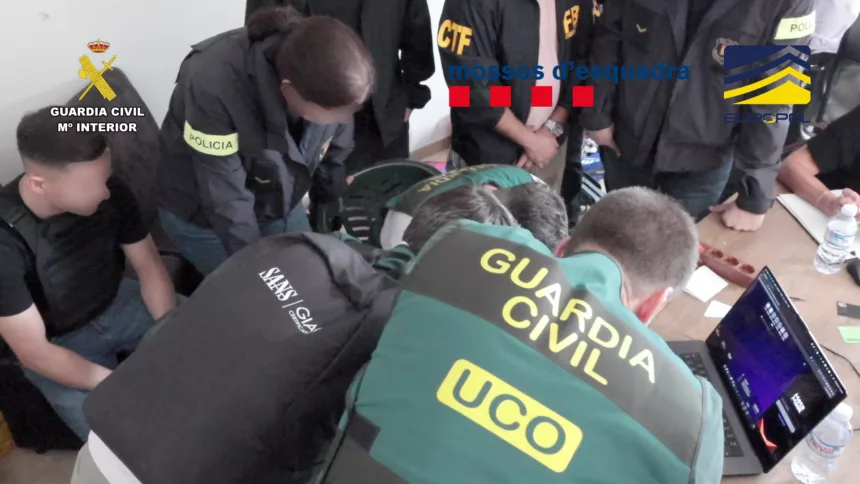
ALICANTE — La Guardia Civil et les Mossos d’Esquadra ont arrêté à Alicante un Roumain de 16 ans considéré comme le principal administrateur présumé de KillSec, un groupe de ransomware auquel les enquêteurs relient environ 1 000 cyberattaques dans le monde. L’opération internationale KillSwitch, coordonnée par Europol et Eurojust avec la participation du FBI, a conduit à trois arrestations et huit perquisitions en Espagne, en Grèce, au Royaume-Uni et en Roumanie.
L’enquête de la Guardia Civil, baptisée opération ROTOMA, a débuté en 2025 à partir d’une coopération avec le bureau du FBI de San Juan, à Porto Rico, destinée à identifier des personnes liées à KillSec susceptibles de résider en Espagne. Les spécialistes de l’UCO sont parvenus, à partir d’une simple image de profil, à identifier l’un des administrateurs présumés et à localiser le suspect dans la province d’Alicante.
Le FBI a participé à l’enquête qui a conduit à Alicante
Parallèlement, les Mossos d’Esquadra enquêtaient sur une cyberattaque attribuée à titre présumé à KillSec contre une entité catalane au début de 2025. Les pirates auraient pénétré ses systèmes, dérobé des informations sensibles puis tenté de l’extorquer. Les dommages sont estimés à près d’un million d’euros.
La création d’une équipe commune d’enquête entre la Guardia Civil et les Mossos a permis de rapprocher les deux investigations et de déterminer à la fois le rôle présumé de l’adolescent comme principal administrateur de KillSec et sa possible participation à l’attaque menée en Catalogne. Deux perquisitions ont été réalisées en Espagne, dans un domicile et un bureau situé dans un établissement hôtelier de la province d’Alicante. Une femme est également mise en cause dans l’enquête.
Plus de 1 000 cyberattaques et 110 téraoctets de données sécurisés
KillSec, actif depuis environ 2024, aurait lancé plus de 1 000 cyberattaques. Environ 500 auraient abouti et plus de 280 victimes ont été recensées. Certaines auraient versé des rançons avoisinant 500 000 euros en cryptomonnaies.
L’opération a permis aux autorités de prendre le contrôle de l’infrastructure du groupe, notamment de son site de divulgation, de sécuriser au moins 110 téraoctets de données et de placer cinq serveurs centraux ainsi que plusieurs domaines sous contrôle policier. En Espagne, les enquêteurs ont saisi du matériel informatique, des téléphones, des portefeuilles de cryptoactifs et des outils d’anonymisation et de chiffrement. Une première analyse a mis en évidence des transactions correspondant à des rançons payées par certaines victimes.
KillSec volait les données avant de menacer de les publier
Le groupe exploitait des vulnérabilités et des accès insuffisamment protégés, notamment dans les environnements de stockage en nuage. Après avoir copié les données sensibles, il désignait ses victimes sur un site de divulgation du dark web et menaçait de publier les fichiers en l’absence de paiement.
L’analyse des appareils, actifs et données saisis se poursuit afin d’identifier d’autres victimes, de nouvelles attaques et d’éventuels membres supplémentaires de KillSec.