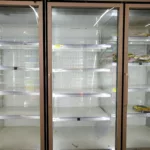
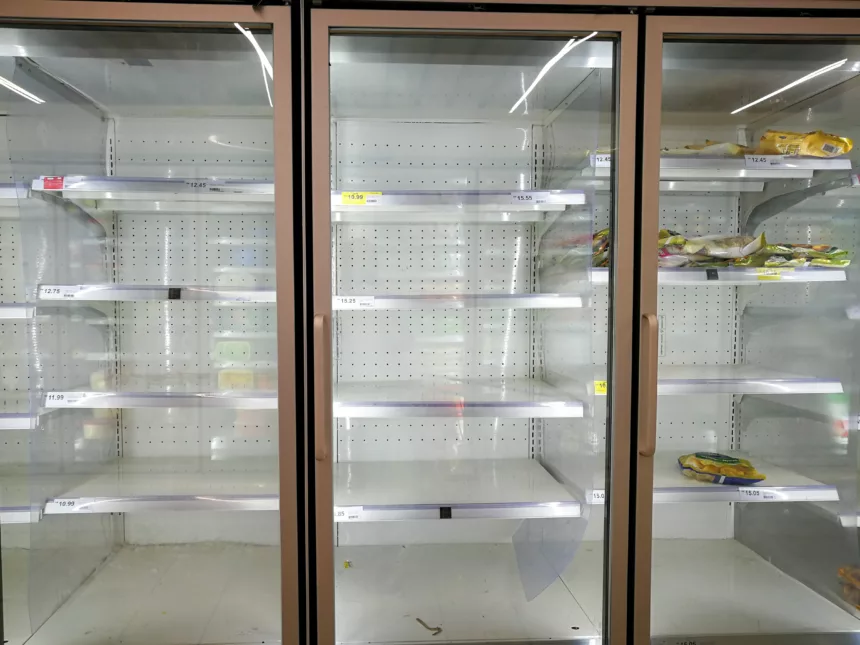
PARÍS — Los ciberataques que han alterado los sistemas de refrigeración de cientos de supermercados franceses se han extendido a nuevos equipos. Tras los incidentes detectados en dispositivos de Danfoss, las autoridades francesas han confirmado compromisos de controladores Dixell y Copeland. El CERT-FR actualizó este martes 13 de octubre su alerta de seguridad, publicada inicialmente el día 12.
De Danfoss a Dixell y Copeland
La alerta CERTFR-2026-ALE-012 identifica como afectados controladores de las series Danfoss AK-SC y AK-SM, así como dispositivos Copeland xweb y Dixell xweb. Estos equipos permiten supervisar a distancia instalaciones frigoríficas. Si un atacante obtiene acceso a sus interfaces de administración, puede modificar parámetros críticos de funcionamiento.
Durante la noche del lunes al martes se detectaron nuevas intrusiones en supermercados equipados con Dixell. En un establecimiento de la zona de Burdeos, la rápida intervención de los técnicos evitó la pérdida de productos. En Lescure-d’Albigeois, en el departamento del Tarn, un supermercado E.Leclerc tuvo que desechar mercancías tras romperse la cadena de frío.
Manipulación remota de temperaturas
Según los testimonios técnicos publicados por la prensa francesa, los atacantes modificaron a gran velocidad los ajustes de temperatura y desescarche de los equipos. El procedimiento parece automatizado, aunque no se ha identificado públicamente a los responsables ni se ha establecido de forma definitiva el método de entrada utilizado en cada incidente.
El riesgo no se limita a una interrupción informática. La manipulación de equipos conectados puede causar pérdidas de alimentos, costes operativos y problemas sanitarios si los productos dejan de conservarse a las temperaturas exigidas.
La agencia francesa pide retirar los accesos públicos
El CERT-FR advierte de que exponer directamente en Internet las interfaces de gestión de los equipos frigoríficos contraviene las buenas prácticas de seguridad. Recomienda eliminar esa exposición, restaurar los dispositivos comprometidos, actualizar sus programas y limitar los accesos remotos mediante redes protegidas o VPN seguras. También advierte de que podrían seguir produciéndose ataques.
Las autoridades francesas investigan el alcance de la campaña. El episodio pone de relieve un problema que afecta a toda la distribución alimentaria europea: los sistemas industriales conectados forman parte de la infraestructura crítica de los comercios y requieren protección específica, incluso cuando no gestionan datos de clientes.