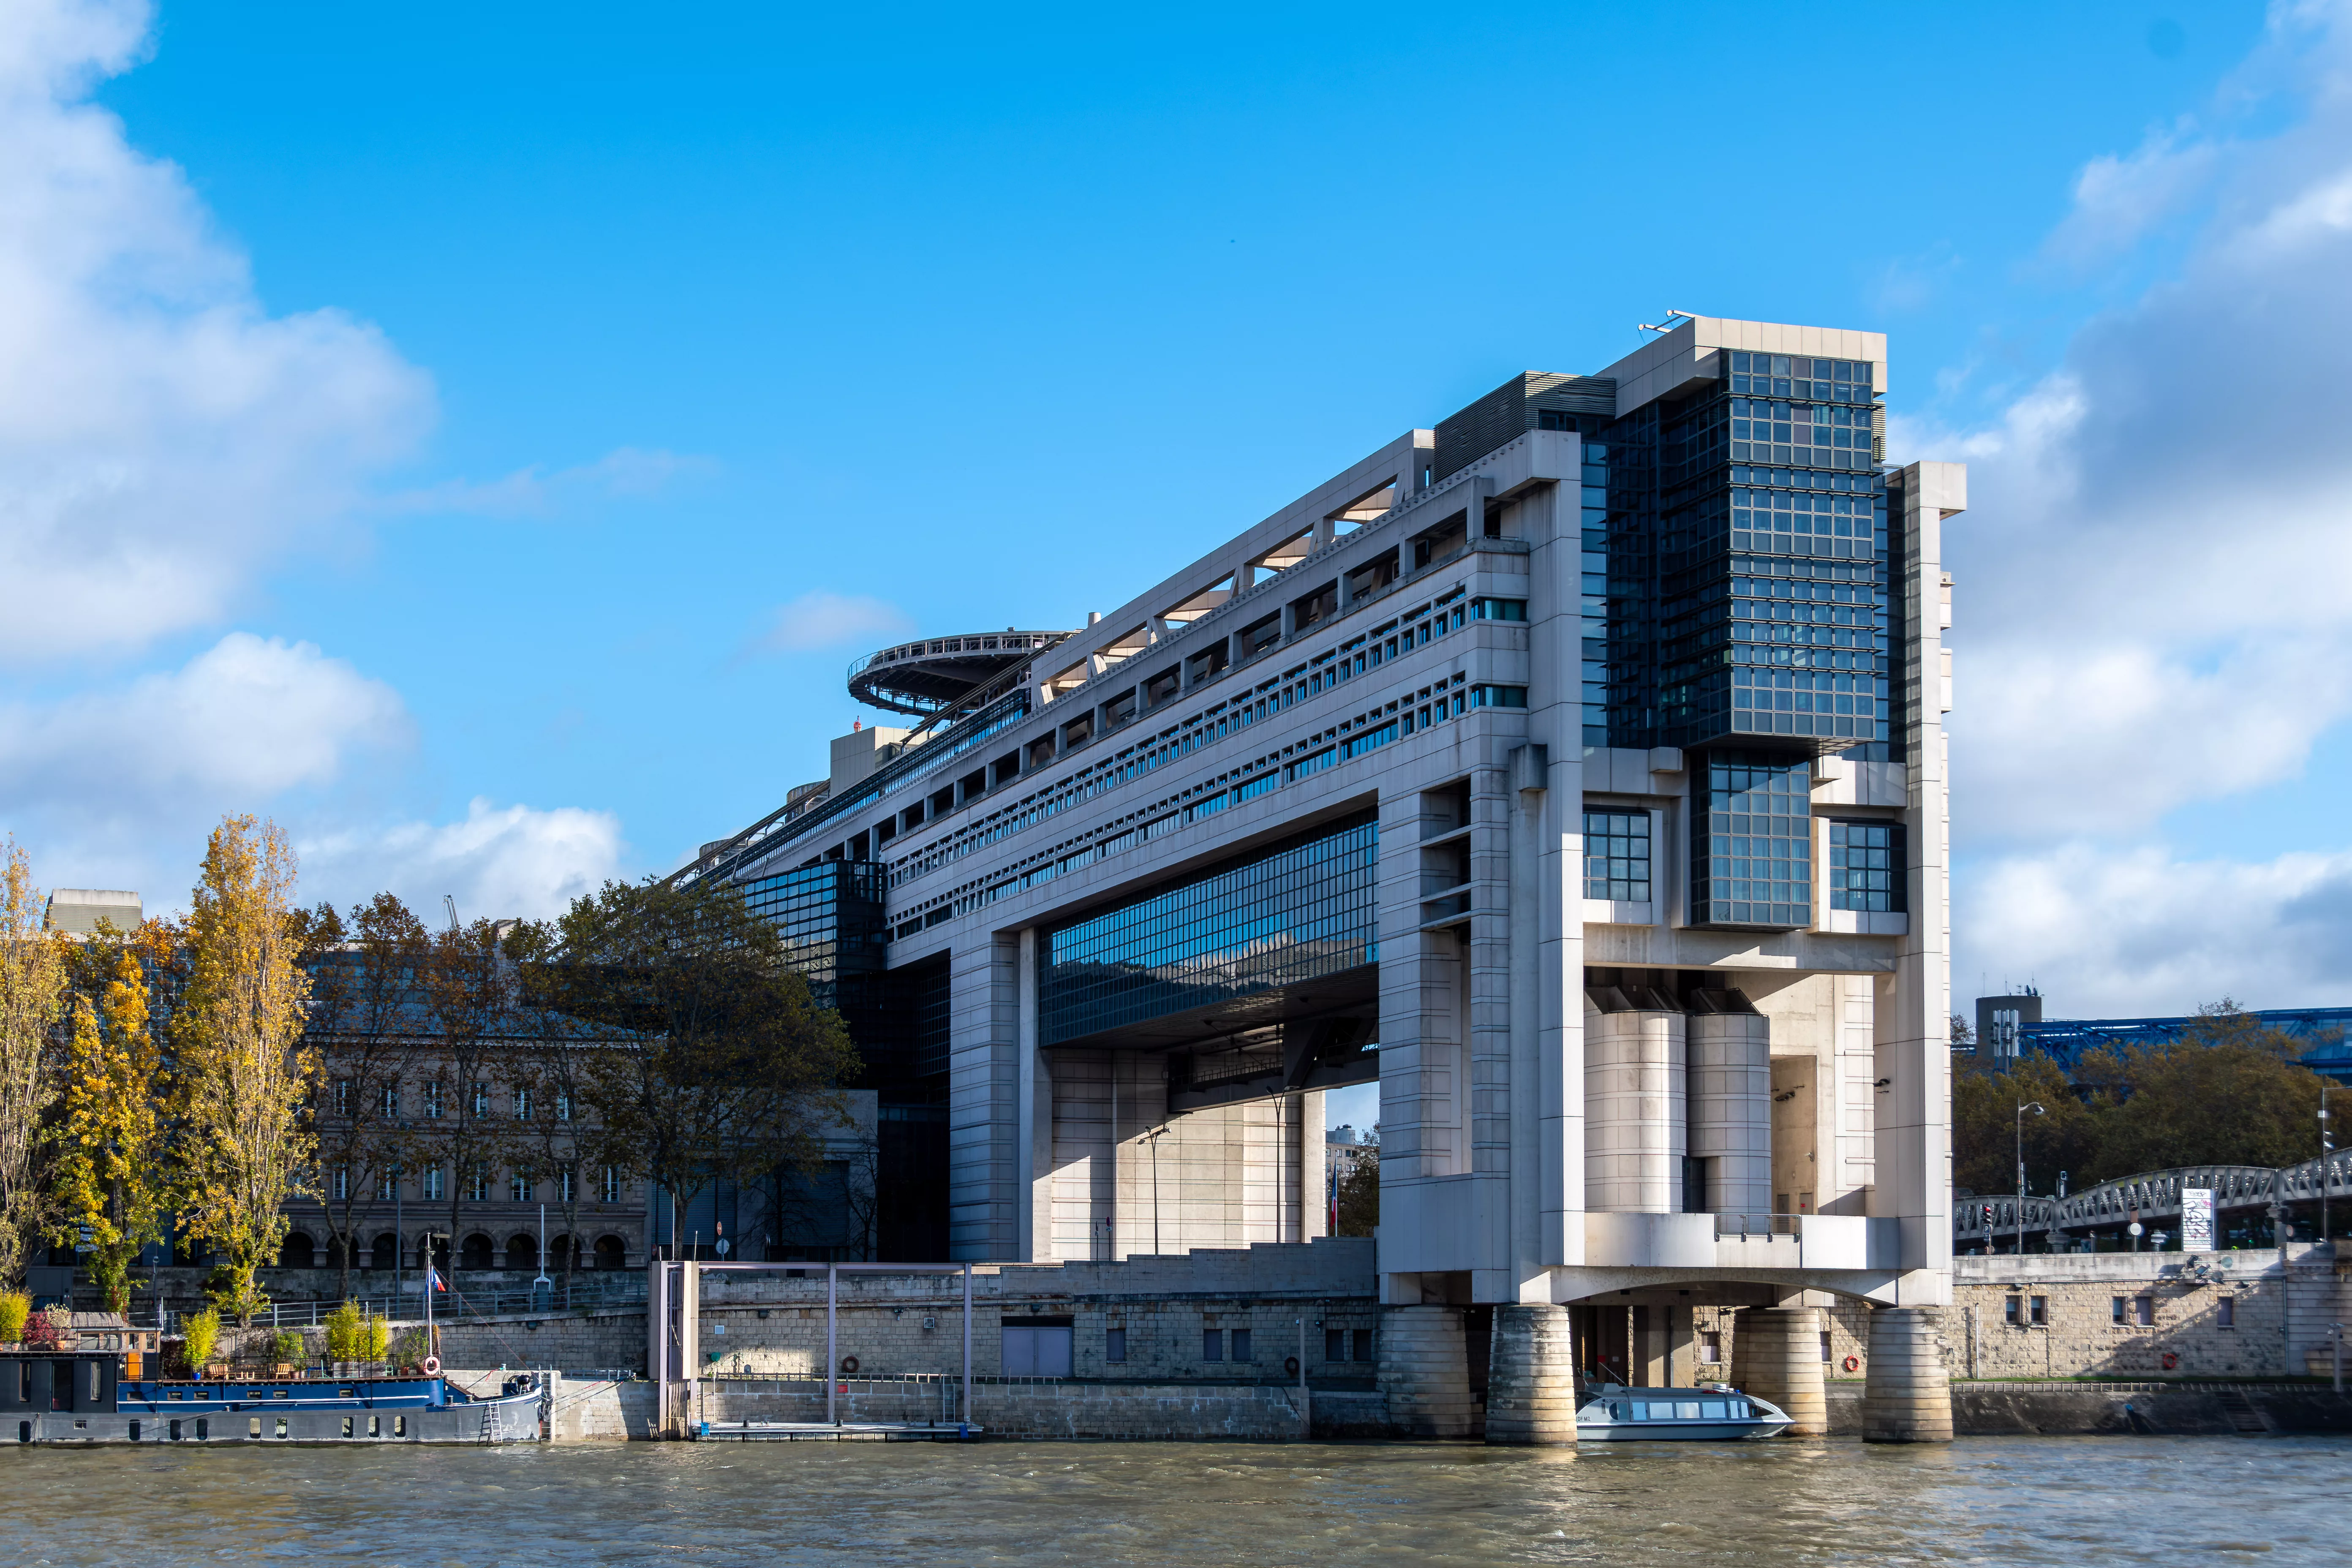
PARIS — Un cybercriminel utilisant le pseudonyme ZeroBytes affirme avoir accédé à des systèmes liés à la Direction générale des Finances publiques (DGFiP) et extrait 678 438 lignes de données fiscales. L’intrusion aurait eu lieu le 26 juin, mais n’a été revendiquée que le 12 août sur un forum fréquenté par des acteurs de la cybercriminalité. À ce stade, ni la DGFiP ni le ministère de l’Économie n’ont confirmé publiquement l’authenticité ou l’ampleur de cette nouvelle fuite.
Un accès interne et 678 438 enregistrements revendiqués
Selon le récit documenté par FrenchBreaches, l’attaquant aurait compromis des serveurs internes, obtenu un accès VPN puis utilisé un outil administratif permettant d’effectuer des recherches sur des particuliers et des professionnels. Il affirme avoir automatisé l’extraction jusqu’à l’interruption de son accès. Le nombre annoncé correspond à des lignes récupérées et pas nécessairement à 678 438 personnes distinctes.
FrenchBreaches dit avoir examiné un échantillon de 1 126 enregistrements. Celui-ci contiendrait des identifiants fiscaux, noms, dates et lieux de naissance, adresses, téléphones, courriels, situations familiales, personnes à charge, revenus fiscaux de référence, taux de prélèvement à la source et historique de certaines demandes. Le dernier échange visible daterait du 24 juin. La cohérence de l’échantillon avec des données fiscales ne permet toutefois pas de certifier l’origine complète de la base ni le volume revendiqué.
Un risque de fraude ciblée
Si la fuite est confirmée, la combinaison de l’identité, de l’adresse et d’éléments fiscaux pourrait faciliter des campagnes d’hameçonnage personnalisées, de faux avis de remboursement ou des tentatives d’usurpation. La DGFiP rappelle qu’elle ne demande jamais par courriel ou SMS de mot de passe, de numéro de carte ou de coordonnées bancaires. Face à un message douteux, il faut accéder directement à impots.gouv.fr sans utiliser le lien reçu.
Un précédent confirmé en février
Cette nouvelle affaire ne doit pas être confondue avec l’accès illégitime au fichier national des comptes bancaires FICOBA, officiellement reconnu en février. Dans ce dossier, un attaquant avait utilisé les identifiants volés d’un fonctionnaire pour consulter les données d’environ 1,2 million de comptes, dont l’identité, l’adresse et l’IBAN. Ce précédent est confirmé, mais ne prouve pas la nouvelle revendication.
Lorsqu’une violation présente un risque pour les personnes, le droit européen impose au responsable de la notifier à l’autorité de protection des données et, en cas de risque élevé, d’informer les personnes concernées. Aucune communication publique de la CNIL relative à cette nouvelle alerte n’a encore été identifiée.