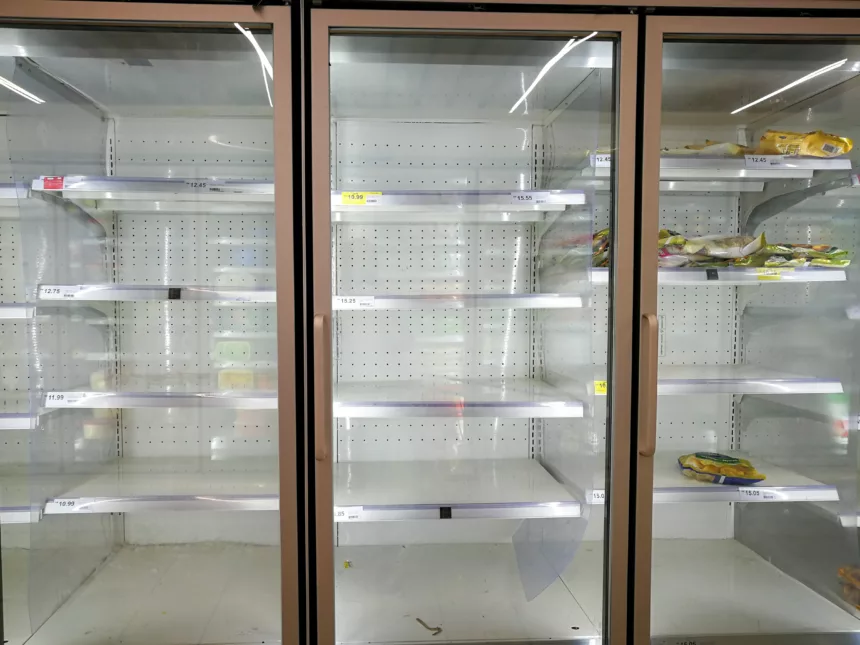
PARIS — Les cyberattaques contre les systèmes de réfrigération des supermarchés français s’étendent à de nouveaux équipements. Après les incidents touchant des dispositifs Danfoss, les autorités françaises confirment des compromissions de contrôleurs Dixell et Copeland. Le CERT-FR a actualisé mardi 13 octobre son alerte de sécurité, initialement publiée le 12.
Danfoss, Dixell et Copeland concernés
L’alerte CERTFR-2026-ALE-012 mentionne les contrôleurs Danfoss des séries AK-SC et AK-SM, ainsi que les dispositifs Copeland xweb et Dixell xweb. Ces équipements permettent de superviser à distance les installations frigorifiques. Un accès non autorisé à leurs interfaces de gestion peut permettre de modifier des paramètres essentiels au fonctionnement des installations.
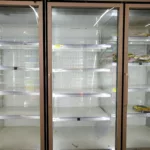
Dans la nuit de lundi à mardi, de nouvelles intrusions ont touché des magasins équipés de matériels Dixell. Dans la région bordelaise, une intervention rapide a permis d’éviter la perte de marchandises. À Lescure-d’Albigeois, dans le Tarn, un magasin E.Leclerc a dû jeter des produits à la suite d’une rupture de la chaîne du froid.
Des températures manipulées à distance
D’après les témoignages de professionnels rapportés par la presse française, les attaquants ont modifié très rapidement les réglages de température et de dégivrage. Le procédé paraît automatisé, mais les auteurs n’ont pas été identifiés publiquement et le point d’entrée exact des attaques n’est pas établi pour chaque incident.
Les conséquences dépassent l’indisponibilité informatique. La manipulation d’équipements connectés peut entraîner des pertes alimentaires, des coûts d’exploitation et des risques sanitaires lorsque les denrées ne sont plus conservées aux températures requises.
Le CERT-FR recommande de supprimer l’exposition à Internet
L’agence française de cybersécurité rappelle qu’une interface de gestion frigorifique directement accessible sur Internet ne respecte pas les bonnes pratiques. Elle recommande de supprimer cette exposition, de restaurer les équipements compromis, d’actualiser leurs logiciels et de réserver l’accès distant à des réseaux protégés ou à des VPN sécurisés. Le CERT-FR avertit également que des campagnes d’attaques pourraient être toujours en cours.
Les autorités françaises enquêtent sur l’ampleur de ces incidents. Ils illustrent une vulnérabilité qui dépasse la France : les équipements industriels connectés sont devenus indispensables à la distribution alimentaire européenne et nécessitent une protection spécifique, même lorsqu’ils ne stockent aucune donnée client.